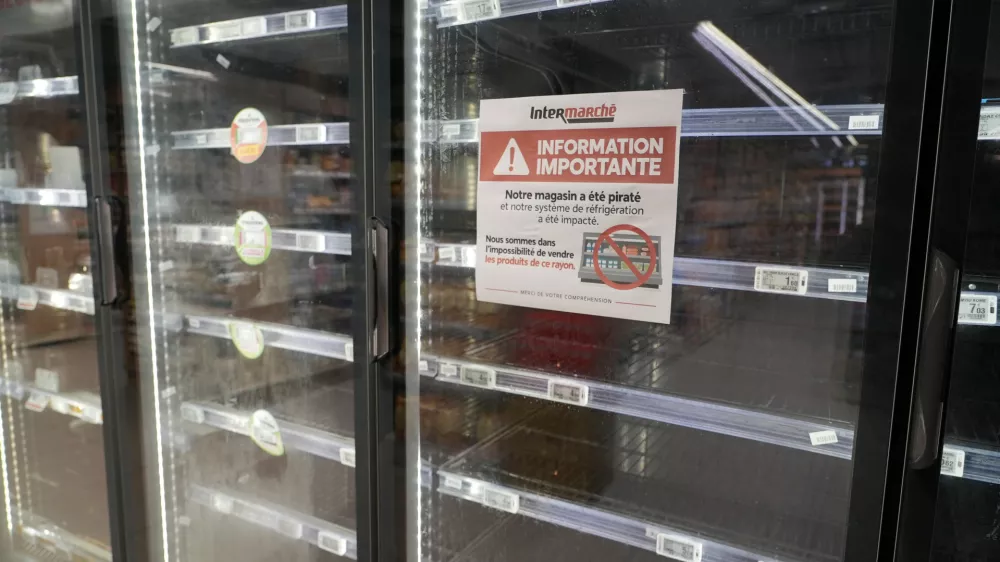


Napad na francoske trgovine sledi seriji obsežnih vdorov v podatkovne sisteme francoskih podjetij, javnih ustanov in ministrstev. V zadnjih petih letih so hekerji odtujili podatke urada za zaposlovanje, urada za migracije, ministrstva za šolstvo in javnih bolnišnic.
Avgustovski vdor na ministrstvo za finance je prizadel skoraj 680.000 davkoplačevalcev. Njihovi podatki so pristali v prodaji na spletu. Žrtve obsežnih napadov so bila tudi velika podjetja, kot so banke, mobilni operaterji in letalski prevoznik AirFrance-KLM. Po podatkih podjetja UpGuard je Francija s tem postala »najbolj prizadeta velika država v Evropi«.
Visoka vrednost tarče in sistemske ranljivosti
Strokovnjak Dennis-Kenji Kipker iz frankfurtskega Cyberintelligence institute je pojasnil privlačnost Francije za napadalce: »Francija ni tarča vdorov, ker bi bila najšibkejši člen, temveč ker predstavlja izjemno dragoceno tarčo s preveč odklenjenimi stranskimi vrati.«
Kot drugo največje gospodarstvo v Evropi, stalna članica varnostnega sveta ZN in pomembna podpornica Ukrajine privablja politične ter gospodarske napadalce. Dodatno motivacijo za destabilizacijo predstavljajo tudi notranji družbeni nemiri. Tveganje pa predstavlja tudi močna centralizacija francoske države. Kipker navaja, da »en sam vdor pri dobavitelju zdravstvene programske opreme ali nacionalni službi za zaposlovanje hekerjem omogoči dostop do milijonov zapisov hkrati«.
Širjenje napadov zunaj francoskih meja
Francija pa ni edina tarča v Evropi. Rafe Pilling iz podjetja Sophos ugotavlja, da je bilo v zadnjem letu več žrtev izsiljevalskih programov v Nemčiji in Italiji, medtem ko poročilo družbe Microsoft navaja Ukrajino kot najpogosteje napadeno državo.
Podobni poskusi destabilizacije so zajeli tudi druge države. Med drugim poljsko energetsko omrežje decembra 2025. Novembra so enak vzorec napada na hladilne sisteme ugotovili v Belgiji, Luksemburgu, Finski, Estoniji in Švedski. Kipker zato opozarja: »Francija je bila le začetek, ne pa tudi konec. Tehnike potujejo, z njimi pa tudi obseg. Po vsej EU je na tisoče nezaščitenih industrijskih krmilnih sistemov.«
Napadalci so v primeru francoskih trgovin izrabili ranljivost v sistemih danskega podjetja Danfoss. Iz podjetja so sporočili, da so bili tarča zastareli izdelki, ki niso več prejemali varnostnih posodobitev, ter strankam svetovali redno posodabljanje.
Kipker ob tem opozarja na pomanjkanje osnovne varnosti v številnih organizacijah. Pilling pa poudarja, da kljub uporabi umetne inteligence s strani hekerjev »osnovna kibernetska higiena še vedno prepreči veliko večino priložnostnega kriminala«.